Domain ycsw.de kaufen?
Wir ziehen mit dem Projekt
ycsw.de um.
Sind Sie am Kauf der Domain
ycsw.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ycsw.de kaufen?
Wie kann man sicherstellen, dass ein System unanfällig gegen externe Angriffe ist?
1. Regelmäßige Updates und Patching des Systems, um Sicherheitslücken zu schließen. 2. Verwendung von Firewalls und Antivirensoftware, um unerwünschte Zugriffe zu blockieren. 3. Schulung der Benutzer in sicheren Praktiken wie dem Vermeiden von Phishing-E-Mails und dem Erstellen von sicheren Passwörtern. **
Wie kann ich eine externe Domain bei ZAP-Hosting verwenden?
Um eine externe Domain bei ZAP-Hosting zu verwenden, musst du zunächst die Nameserver deiner Domain auf die von ZAP-Hosting angegebenen Nameserver ändern. Anschließend musst du in deinem ZAP-Hosting-Konto die Domain hinzufügen und die entsprechenden DNS-Einträge konfigurieren. Sobald die DNS-Einträge propagiert sind, sollte deine externe Domain mit deinem ZAP-Hosting-Account verbunden sein. **
Ähnliche Suchbegriffe für Externe Angriffe
Top-Angebote
Produkte zum Begriff Externe Angriffe:
-
OEM Externe Festplatte, Usb 3.0, Kompaktes Design, Schwarz, 1tbkompaktes design : das leichte und flache design gewährleistet einfache tragbarkeit und passt perfekt in taschen oder rucksäcke für die datenspeicherung unterwegs. plug-and-play-komfort : diese externe festplatte ist sofort nach dem anschluss einsatzbereit, wodurch komplizierte installationen oder treiber überflüssig werden. breite kompatibilität : die umfassende kompatibilität mit verschiedenen betriebssystemen und geräten ermöglicht die nutzung mit ihrem computer, ihrer spielkonsole oder ihrem mediaplayer, ohne probleme. stabile datenübertragung : erleben sie zuverlässigen datenzugriff und übertragungsgeschwindigkeiten, was sie ideal für gaming, medienlagerung und den täglichen gebrauch macht. robuste speicherlösung : mit erheblichem speicherplatz bietet sie sicheren platz für ihre wichtigen dateien und spiele und sorgt dafür, dass sie nie platzmangel haben. Spezifikation: material: abs schnittstellentyp: usb 3.0 kompatibilität: desktoppcs, laptops, smarttvs geschwindigkeit: 5400 u/min cache: 16 mb schnittstellenrate: 100120 mb/s kapazitätsbereich: 500 gb abmessungen: 2,5 zoll Die von Ihnen gekaufte Variante ist: SCHWARZ 1TB183,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind typische Anzeichen dafür, dass ein System anfällig für externe Angriffe ist?
Schwache Passwörter, veraltete Software und fehlende Sicherheitsupdates sind typische Anzeichen für Anfälligkeit. Offene Ports und ungeschützte Netzwerke können ebenfalls ein Risiko darstellen. Fehlende Firewalls und Antivirenprogramme erhöhen die Wahrscheinlichkeit von externen Angriffen. **
-
Welche Maßnahmen können Unternehmen ergreifen, um ihre Sicherheitsmechanismen gegen externe Angriffe zu stärken?
Unternehmen können regelmäßige Sicherheitsschulungen für Mitarbeiter durchführen, um das Bewusstsein für Cyberbedrohungen zu schärfen. Zudem sollten sie regelmäßige Sicherheitsaudits durchführen, um Schwachstellen zu identifizieren und zu beheben. Die Implementierung von Firewalls, Antivirus-Software und Verschlüsselungstechnologien kann ebenfalls helfen, die Sicherheit gegen externe Angriffe zu stärken. **
-
"Welche Maßnahmen können ergriffen werden, um ein Computersystem oder eine Software gegen externe Angriffe unanfällig zu machen?"
1. Regelmäßige Updates und Patches installieren, um Sicherheitslücken zu schließen. 2. Firewalls und Antivirensoftware einsetzen, um unerwünschte Zugriffe zu blockieren. 3. Schulungen für Mitarbeiter durchführen, um sie für Phishing-Angriffe zu sensibilisieren. **
-
Was sind einige Beispiele für Technologien oder Systeme, die besonders unanfällig für externe Störungen oder Angriffe sind?
Einige Beispiele für Technologien oder Systeme, die besonders unanfällig für externe Störungen oder Angriffe sind, sind Blockchain-Technologie, Quantenkryptographie und Luftisolierungssysteme in Rechenzentren. Diese Technologien verwenden fortschrittliche Verschlüsselungsmethoden und Sicherheitsprotokolle, um die Integrität und Vertraulichkeit ihrer Daten zu gewährleisten und externe Angriffe zu verhindern. **
Wie kann man eine externe Webseite von einer anderen Domain aus erreichbar machen?
Um eine externe Webseite von einer anderen Domain aus erreichbar zu machen, kann man einen sogenannten "Cross-Origin Resource Sharing" (CORS) Mechanismus einrichten. Dabei wird die Webseite so konfiguriert, dass sie Anfragen von anderen Domains akzeptiert. Dies kann durch das Setzen von HTTP-Headern oder das Hinzufügen von entsprechenden Konfigurationen auf dem Server erfolgen. Es ist wichtig zu beachten, dass die externe Webseite diese Anfragen explizit erlauben muss, um Sicherheitsrisiken zu minimieren. **
Wie schützt man sich am besten gegen TCP-Angriffe wie SYN-Flooding-Angriffe, TCP-Reset-Angriffe und TCP-Session-Hijacking-Angriffe?
Um sich gegen TCP-Angriffe wie SYN-Flooding, TCP-Reset und TCP-Session-Hijacking zu schützen, können verschiedene Maßnahmen ergriffen werden. Dazu gehören die Implementierung von Firewalls und Intrusion Detection/Prevention Systemen, die Überwachung des Netzwerkverkehrs auf verdächtige Aktivitäten, die Aktualisierung und Patching von Systemen, um bekannte Schwachstellen zu beheben, sowie die Verwendung von Verschlüsselungstechnologien wie SSL/TLS, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Es ist auch wichtig, starke Passwörter zu verwenden und regelmäßig zu ändern, um das Risiko von Angriffen auf Benutzerkonten zu verringern. **
Top-Angebote
Produkte zum Begriff Externe Angriffe:
-
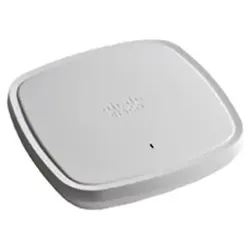
Cisco Catalyst 9100-Series Access Point 9130, externe Antennen, E regulatory domainDie Access Points der Cisco® Catalyst® 9130AX-Serie sind die nächste Generation von Access Points für Unternehmen. Sie sind belastbar, sicher und intelligent.Mit dem Aufkommen von Netzwerken mit hoher Dichte und dem Internet der Dinge (Internet of Things, IoT) sind wir mehr denn je auf drahtlose Netzwerke angewiesen. Jedes Jahr stellen immer mehr Geräte eine Verbindung zum Netzwerk her, von leistungsstarken Clientgeräten bis hin zu IoT-Geräten mit geringer Bandbreite. Die Access Points der Cisco Catalyst 9130AX-Serie bieten überall ein nahtloses Erlebnis für alle, mit hoher Skalierung und unerreichter Leistung in verschiedenen Netzwerkbereitstellungen. Die 9130AX-Serie geht über den Wi-Fi 6-Standard (802.11ax) hinaus und bietet integrierte Sicherheit, Ausfallsicherheit und Betriebsflexibilität sowie erhöhte Netzwerkintelligenz.Die Cisco Catalyst 9130AX-Serie erweitert das absichtsbasierte Netzwerk von Cisco und eignet sich perfekt für Netzwerke aller Größen. Sie lässt sich an die wachsenden Anforderungen des IoT anpassen und unterstützt gleichzeitig die neuesten Innovationen und neuen Technologien. Die 9130AX-Serie ist außerdem führend in Bezug auf Leistung, Sicherheit und Analyse.Die Access Points der Cisco Catalyst 9130AX-Serie in Kombination mit der Cisco Digital Network Architecture (Cisco DNA) sind Produkte der Enterprise-Klasse, die sowohl Ihre aktuellen als auch Ihre zukünftigen Anforderungen erfüllen. Sie sind der erste Schritt bei der Aktualisierung Ihres Netzwerks, um alle Funktionen und Vorteile von Wi-Fi 6 besser nutzen zu können.Wi-Fi 6 (802.11ax)Der aufkommende Standard IEEE 802.11ax, auch als High-Efficiency Wireless (HEW) oder Wi-Fi 6 bekannt, baut auf 802.11ac auf. Es bietet eine bessere Erfahrung in typischen Umgebungen mit besser vorhersehbarer Leistung für erweiterte Anwendungen wie 4K- oder 8K-Videos, hochdichte, hochauflösende Collaboration-Apps, drahtlose Büros und IoT. Wi-Fi 6 kann im Gegensatz zum 802.11ac-Standard sowohl das 2,4-GHz- als auch das 5-GHz-Band verwenden.Cisco RF ASICDer Cisco RF Application-Specific Integrated Circuit (ASIC) ist ein vollständig integriertes Software-Defined Radio (SDR), das erweiterte HF-Spektrumanalysen durchführen kann und Funktionen wie Cisco CleanAir®, WIPS (Wireless Intrusion Prevention System), FastLocate * und Erkennung der dynamischen Frequenzauswahl (DFS).Uplink / Downlink OFDMADie auf OFDMA (Orthogonal Frequency Division Multiple Access) basierende Planung teilt die Bandbreite in kleinere Frequenzzuweisungen auf, die als Resource Units (RUs) bezeichnet werden und einzelnen Clients sowohl in Downlink- als auch in Uplink-Richtung zugewiesen werden können, um Overhead und Latenz zu reduzieren.Uplink / Downlink MU-MIMO-TechnologieMU-MIMO (Multiuser Multiple Input, Multiple Output) unterstützt acht räumliche Streams und ermöglicht es Access Points, räumliche Streams zwischen Clientgeräten aufzuteilen, um den Durchsatz zu maximieren.BSS FärbungDurch die räumliche Wiederverwendung (auch als BSS-Färbung (Basic Service Set) bezeichnet) können die Access Points und ihre Clients zwischen BSS unterscheiden und so mehr gleichzeitige Übertragungen ermöglichen.Ziel-WeckzeitEin neuer Energiesparmodus namens Target Wake Time (TWT) ermöglicht es dem Client, einzuschlafen und nur zu vorab festgelegten (Ziel-) Zeiten aufzuwachen, um Daten mit dem Access Point auszutauschen. Dies bietet erhebliche Energieeinsparungen für batteriebetriebene Geräte, bis zum Drei- bis Vierfachen der Einsparungen, die mit 802.11n und 802.11ac erzielt werden.Intelligente ErfassungIntelligent Capture prüft das Netzwerk und bietet dem Cisco DNA Center eine umfassende Analyse. Die Software kann mehr als 240 Anomalien verfolgen und alle Pakete bei Bedarf sofort überprüfen, wobei der Netzwerkadministrator vor Ort emuliert wird. Intelligent Capture ermöglicht fundiertere Entscheidungen in Ihren drahtlosen Netzwerken. Flexible Funkzuweisung (FRA) mit Tri-Radio-ModusMit FRA können die Access Points den Betriebsmodus der Funkversorgung auf der Grundlage der HF-Umgebung und der Verkehrsanforderungen intelligent bestimmen. Die Zugangspunkte können in den folgenden Modi betrieben werden: Dual-Radio-Modus: Ein 8x8 5 GHz und ein 4x4 2,4 GHz. Ein Radio bedient Clients im 5-GHz-Band, während das andere Clients im 2,4-GHz-Band bedient. Tri-Radio-Modus: * Dual 4x4 5 GHz und ein 4x4 2,4 GHz. Mit zwei 4x4 5-GHz- und einem 4x4 2,4-GHz-Funkgerät (Tri-Radio) im Access Point kann die Kapazität des Clientgeräts bei Bedarf erhöht werden. Der Standardmodus des Access Points ist Dual Radio mit 8 x 8 5 GHz und 4 x 4 2,4 GHz. Es bietet die Möglichkeit, das 8x8-Funkgerät per Software in zwei separate 4x4 5-GHz-Funkgeräte aufzuteilen, wodurch die Vorteile von FRA genutzt werden und das 2,4-GHz-Funkgerät weiterhin aktiv bleibt.Der branchenweit erste externe 8x8-Antennenzugangspunkt mit intelligentem AntennenanschlussDie Access Points der Cisco Catalyst 9130AX-Serie sind die ersten in der Branche, die eine 8x8-Funkarchitektur mit externen Antennen bereitstellen. Zusätzlich können diese Antennen in eine duale 4x4-Funkarchitektur aufgeteilt werden. Bei der 9130AX-Serie ist ein intelligenter physischer Antennenanschluss mit einer externen Antenne enthalten. Dieser Anschluss bietet erweiterte Flexibilität beim Netzwerkdesign für Umgebungen mit hoher Dichte und großen Freiflächen wie Auditorien, Kongresszentren, Bibliotheken, Cafeterias und Arenen / Stadien.Cisco Embedded Wireless Controller (EBR)Ein Embedded Wireless Controller auf den Catalyst 9130AX Access Points ist für Netzwerke aller Größen konzipiert, einschließlich kleiner und mittlerer Unternehmen sowie verteilter Unternehmen. Es bietet branchenführende WLAN-Technologie, ohne dass ein physischer WLAN-Controller erforderlich ist. Weitere Einzelheiten finden Sie im EBR-Datenblatt.Anwendungshosting auf Catalyst 9100 AccessDas Hosting von Anwendungen auf Catalyst 9100 Access Points hilft bei der Zukunftssicherheit und Vereinfachung von IoT-Bereitstellungen, da keine Overlay-Netzwerke mehr installiert und verwaltet werden müssen. Mithilfe der USB-Schnittstelle können containerisierte Anwendungen und Hardwaremodule bereitgestellt werden, um Kosten und Komplexität zu reduzieren. Das Hinzufügen von Cisco DNA Center bietet Workflows und ein implementierungsweites Application Lifecycle Management.Multigigabit-Ethernet-UnterstützungMultigigabit-Ethernet bietet Uplink-Geschwindigkeiten von 5 Gbit / s und 2,5 Gbit / s sowie 100 Mbit / s und 1 Gbit / s. Alle Geschwindigkeiten werden von Kabeln der Kategorie 5e sowie von 10GBASE-T-Kabeln (IEEE 802.3bz) unterstützt.Bluetooth 5Das integrierte Bluetooth Low Energy (BLE) 5-Funkgerät ermöglicht standortbezogene Anwendungsfälle wie Asset Tracking, Wegfindung und Analyse.Containerunterstützung für AnwendungenDie Containerunterstützung ermöglicht Edge-Computing-Funktionen für IoT-Anwendungen auf dem Host-Zugriffspunkt.Apple-FunktionenApple und Cisco haben sich zusammengetan, um ein optimales mobiles Erlebnis für iOS-Geräte in Unternehmensnetzwerken zu schaffen, die auf Cisco-Technologien basieren. Durch die Verwendung neuer Funktionen in Apple iOS in Kombination mit der neuesten Software und Hardware von Cisco können Unternehmen ihre Netzwerkinfrastruktur jetzt effektiver nutzen, um eine verbesserte Benutzererfahrung für alle Geschäftsanwendungen bereitzustellen.Im Zentrum der Zusammenarbeit steht ein einzigartiger Handschlag zwischen Cisco WLAN und Apple-Geräten. Dieser Handshake ermöglicht es dem Cisco WLAN, Apple-Geräten ein optimales Wi-Fi-Roaming-Erlebnis zu bieten. Darüber hinaus vertraut das Cisco WLAN Apple-Geräten und behandelt vorrangig geschäftskritische Anwendungen, die vom Apple-Gerät angegeben werden. Diese Funktion wird auch als Überholspur bezeichnet.Sichere InfrastrukturVertrauenswürdige Systeme, die mit Cisco Trust Anchor Technologies erstellt wurden, bieten eine hochsichere Grundlage für Cisco-Produkte. Mit den Cisco Catalyst 9100 Access Points ermöglichen diese Technologien die Gewährleistung der Authentizität von Hardware und Software für das Vertrauen in die Lieferkette und eine starke Abwehr gegen Man-in-the-Middle-Angriffe, die Software und Firmware gefährden. Zu den Funktionen von Trust Anchor gehören: Bildsignatur Sicherer Start Cisco Trust Anchor-Modul Cisco DNA-UnterstützungDas Koppeln der Access Points der Cisco Catalyst 9130AX-Serie mit Cisco DNA ermöglicht eine vollständige Netzwerkumwandlung. Mit Cisco DNA können Sie Ihr Netzwerk mithilfe von Echtzeitanalysen wirklich verstehen, Sicherheitsbedrohungen schnell erkennen und eindämmen und auf einfache Weise durch Automatisierung und Virtualisierung netzwerkweite Konsistenz gewährleisten. Die 9130AX-Serie unterstützt Software-Defined Access (SD-Access), die führende Unternehmensarchitektur von Cisco.Gemeinsam bieten die Cisco Catalyst 9130AX-Serie und Cisco DNA folgende Funktionen:● Cisco DNA Spaces● Cisco Identity Services Engine● Cisco DNA Analytics und AssuranceDas Ergebnis? Ihr Netzwerk bleibt relevant, wird digital bereit und ist das Lebenselixier Ihres Unternehmens.2678,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
OEM Externe Festplatte, Usb 3.0, Kompaktes Design, Schwarz, 1tbkompaktes design : das leichte und flache design gewährleistet einfache tragbarkeit und passt perfekt in taschen oder rucksäcke für die datenspeicherung unterwegs. plug-and-play-komfort : diese externe festplatte ist sofort nach dem anschluss einsatzbereit, wodurch komplizierte installationen oder treiber überflüssig werden. breite kompatibilität : die umfassende kompatibilität mit verschiedenen betriebssystemen und geräten ermöglicht die nutzung mit ihrem computer, ihrer spielkonsole oder ihrem mediaplayer, ohne probleme. stabile datenübertragung : erleben sie zuverlässigen datenzugriff und übertragungsgeschwindigkeiten, was sie ideal für gaming, medienlagerung und den täglichen gebrauch macht. robuste speicherlösung : mit erheblichem speicherplatz bietet sie sicheren platz für ihre wichtigen dateien und spiele und sorgt dafür, dass sie nie platzmangel haben. Spezifikation: material: abs schnittstellentyp: usb 3.0 kompatibilität: desktoppcs, laptops, smarttvs geschwindigkeit: 5400 u/min cache: 16 mb schnittstellenrate: 100120 mb/s kapazitätsbereich: 500 gb abmessungen: 2,5 zoll Die von Ihnen gekaufte Variante ist: SCHWARZ 1TB183,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man sicherstellen, dass ein System unanfällig gegen externe Angriffe ist?
1. Regelmäßige Updates und Patching des Systems, um Sicherheitslücken zu schließen. 2. Verwendung von Firewalls und Antivirensoftware, um unerwünschte Zugriffe zu blockieren. 3. Schulung der Benutzer in sicheren Praktiken wie dem Vermeiden von Phishing-E-Mails und dem Erstellen von sicheren Passwörtern. **
-
Wie kann ich eine externe Domain bei ZAP-Hosting verwenden?
Um eine externe Domain bei ZAP-Hosting zu verwenden, musst du zunächst die Nameserver deiner Domain auf die von ZAP-Hosting angegebenen Nameserver ändern. Anschließend musst du in deinem ZAP-Hosting-Konto die Domain hinzufügen und die entsprechenden DNS-Einträge konfigurieren. Sobald die DNS-Einträge propagiert sind, sollte deine externe Domain mit deinem ZAP-Hosting-Account verbunden sein. **
-
Was sind typische Anzeichen dafür, dass ein System anfällig für externe Angriffe ist?
Schwache Passwörter, veraltete Software und fehlende Sicherheitsupdates sind typische Anzeichen für Anfälligkeit. Offene Ports und ungeschützte Netzwerke können ebenfalls ein Risiko darstellen. Fehlende Firewalls und Antivirenprogramme erhöhen die Wahrscheinlichkeit von externen Angriffen. **
-
Welche Maßnahmen können Unternehmen ergreifen, um ihre Sicherheitsmechanismen gegen externe Angriffe zu stärken?
Unternehmen können regelmäßige Sicherheitsschulungen für Mitarbeiter durchführen, um das Bewusstsein für Cyberbedrohungen zu schärfen. Zudem sollten sie regelmäßige Sicherheitsaudits durchführen, um Schwachstellen zu identifizieren und zu beheben. Die Implementierung von Firewalls, Antivirus-Software und Verschlüsselungstechnologien kann ebenfalls helfen, die Sicherheit gegen externe Angriffe zu stärken. **
Ähnliche Suchbegriffe für Externe Angriffe
-
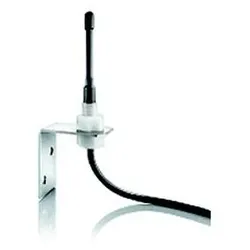
Somfy Externe Antenne 9013953Geeignet für Dimmer=neinGeeignet für Pulsdrücker=neinGeeignet für Rollladenschalter=neinGeeignet für Jalousieschalter=neinGeeignet für Jalousie-/Rollladenschalter=neinGeeignet für Schalter=neinIm Gehäuse=neinIm Röhrensockelgehäuse=neinAls Modul/Platine=neinStromversorgung=sonstigeTast-Betrieb=neinSchalt-Betrieb=neinMit Funkhandsender=neinMit Funkcodiergerät=neinMit Funktaster=neinWerkstoff=sonstigeWerkstoffgüte=sonstigeHalogenfrei=neinOberflächenschutz=sonstigeBefestigungsart=Befestigung mit SchraubeFarbe=sonstigeTransparent=neinFunkfrequenz=870 MHzRollingcode-System=neinKompatibel mit Apple HomeKit=neinKompatibel mit Google Assistant=neinKompatibel mit Amazon Alexa=neinIFTTT-Unterstützung verfügbar=nein55,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
"Welche Maßnahmen können ergriffen werden, um ein Computersystem oder eine Software gegen externe Angriffe unanfällig zu machen?"
1. Regelmäßige Updates und Patches installieren, um Sicherheitslücken zu schließen. 2. Firewalls und Antivirensoftware einsetzen, um unerwünschte Zugriffe zu blockieren. 3. Schulungen für Mitarbeiter durchführen, um sie für Phishing-Angriffe zu sensibilisieren. **
-
Was sind einige Beispiele für Technologien oder Systeme, die besonders unanfällig für externe Störungen oder Angriffe sind?
Einige Beispiele für Technologien oder Systeme, die besonders unanfällig für externe Störungen oder Angriffe sind, sind Blockchain-Technologie, Quantenkryptographie und Luftisolierungssysteme in Rechenzentren. Diese Technologien verwenden fortschrittliche Verschlüsselungsmethoden und Sicherheitsprotokolle, um die Integrität und Vertraulichkeit ihrer Daten zu gewährleisten und externe Angriffe zu verhindern. **
-
Wie kann man eine externe Webseite von einer anderen Domain aus erreichbar machen?
Um eine externe Webseite von einer anderen Domain aus erreichbar zu machen, kann man einen sogenannten "Cross-Origin Resource Sharing" (CORS) Mechanismus einrichten. Dabei wird die Webseite so konfiguriert, dass sie Anfragen von anderen Domains akzeptiert. Dies kann durch das Setzen von HTTP-Headern oder das Hinzufügen von entsprechenden Konfigurationen auf dem Server erfolgen. Es ist wichtig zu beachten, dass die externe Webseite diese Anfragen explizit erlauben muss, um Sicherheitsrisiken zu minimieren. **
-
Wie schützt man sich am besten gegen TCP-Angriffe wie SYN-Flooding-Angriffe, TCP-Reset-Angriffe und TCP-Session-Hijacking-Angriffe?
Um sich gegen TCP-Angriffe wie SYN-Flooding, TCP-Reset und TCP-Session-Hijacking zu schützen, können verschiedene Maßnahmen ergriffen werden. Dazu gehören die Implementierung von Firewalls und Intrusion Detection/Prevention Systemen, die Überwachung des Netzwerkverkehrs auf verdächtige Aktivitäten, die Aktualisierung und Patching von Systemen, um bekannte Schwachstellen zu beheben, sowie die Verwendung von Verschlüsselungstechnologien wie SSL/TLS, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Es ist auch wichtig, starke Passwörter zu verwenden und regelmäßig zu ändern, um das Risiko von Angriffen auf Benutzerkonten zu verringern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.